Pentest: is jouw software echt veilig?
Voor organisaties die de gegevens van hun klanten serieus nemen en willen weten of hun applicatie een aanval doorstaat.
Een pentest, ook wel penetratietest, is een gecontroleerde aanval op een applicatie, uitgevoerd door beveiligingsspecialisten om kwetsbaarheden te vinden voordat een kwaadwillende dat doet. BOLD Digital laat onafhankelijke pentests uitvoeren door een externe partij, voor alle webapplicaties, API's en apps, ook als wij ze niet hebben gebouwd.


Sinds 1998
Pentest
Sinds
ISO 27001 en ISO 9001
projecten
Hoe voorkom je dat jouw organisatie de volgende krantenkop wordt?
In augustus 2025 lag door een hack bij een extern laboratorium het bevolkingsonderzoek naar baarmoederhalskanker op straat. 850.000 mensen waren getroffen. Daarna volgden verloren vertrouwen, reputatieschade en tijdrovende verantwoording. [Bron Wikipedia]
Was dit te voorkomen geweest? In veel gevallen wel, bijvoorbeeld met regelmatige pentests op de software. Dat kan bij ons, voor alle applicaties. Een pentest laat zien waar een aanvaller binnenkomt, voordat dat gebeurt.
Wat wordt er getest bij een pentest?
Webapplicaties en API's
De kern van de meeste aanvallen: invoer, sessies en koppelingen met andere systemen.
Authenticatie- en autorisatiemechanismen
Kan iemand inloggen als een ander, of meer zien dan de bedoeling is?
Business logic flaws
Fouten in de werking van het proces zelf, die een scanner niet ziet.
Serverconfiguraties en hostingomgevingen
Een veilige applicatie op een onveilige server blijft kwetsbaar.
OWASP Top 10 kwetsbaarheden
De meest voorkomende en meest misbruikte beveiligingsrisico's voor webapplicaties.


Hoe verloopt een pentest bij BOLD?
Aanvraag en scope
We bepalen samen welke applicatie, API of omgeving getest wordt en wat de uitgangspunten zijn.
Onafhankelijke test
Een externe partij voert de pentest uit op de afgesproken scope.
Rapport met bevindingen
Je ontvangt een volledig rapport met alle bevindingen en concreet advies.
Oplossen en verbeteren.
Je developers krijgen input om de bevindingen op te lossen en de security structureel te verbeteren.
Wat gebeurt er na de pentest?
Je ontvangt een volledig rapport met alle bevindingen en concreet advies. Je developers krijgen input om de bevindingen op te lossen en de security structureel te verbeteren.
Zo bouwden we mee aan pentest
Global Smart Shipping: groeien vraagt om een platform dat met je meegroeit
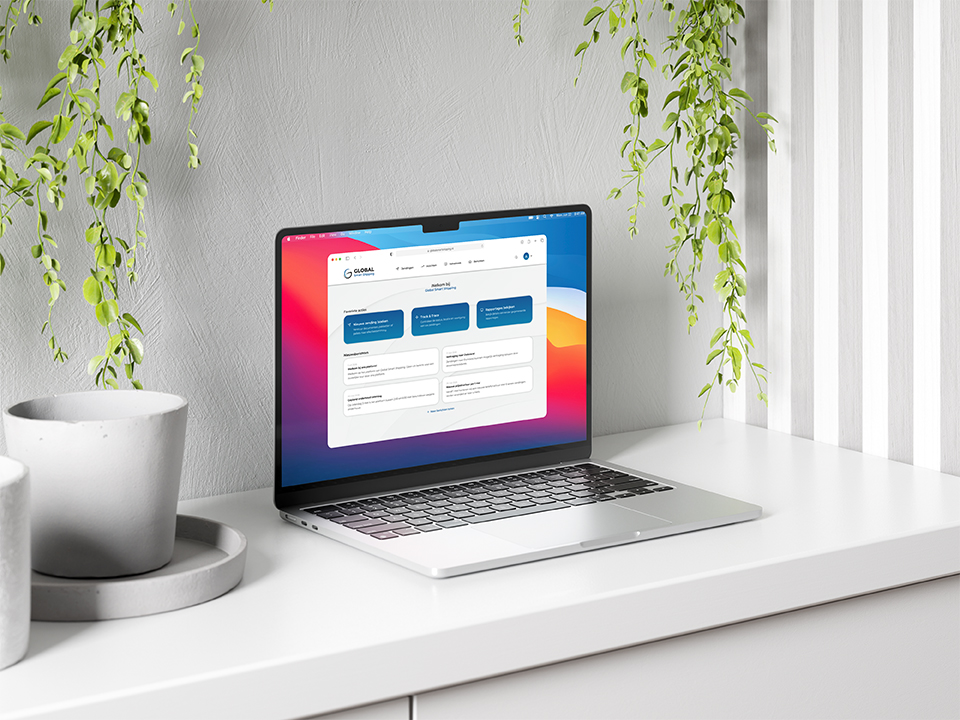
Het platform waarop GSS jarenlang opereerde, functioneerde zoals gewenst. Maar naarmate het bedrijf groeide, groeide ook de behoefte aan een platform dat op de bedrijfsdoelstelligen op aansloot. Een platform dat van de grond af is ontworpen vanuit een commercieel perspectief: bedacht vanuit de klanten van GSS, ingericht op hun processen en gebouwd om mee te groeien met de ambities van het bedrijf.
100%
Volledig nieuw TMS met betere beheerfuncties
100%
Gebouwd vanuit klant en service, niet vanuit operatie
Van bestaand platform naar toekomstbestendig systeem

De Melker levert systemen voor legionellapreventie in gebouwen, van sporthallen tot ziekenhuizen. BOLD Digital hield hun bestaande software draaiende en bouwde tegelijk een nieuw, toekomstbestendig platform waarin veiligheid voorop staat.
24/7 bloemen verkopen met backoffice

Daily Flowers verkoopt 24/7 luxe boeketten via vendingmachines. BOLD Digital ontwikkelde de software en backoffice, inclusief dynamic pricing. Resultaat: 80% efficiëntere bevoorrading en volledig machine- en productbeheer.
24/7
Bloemen beschikbaar
100%
Ultiem gebruikersgemak


Waarom een pentest laten uitvoeren via BOLD Digital?
Wij weten hoe snel er een fout insluipt. Wij ontwikkelen zelf software. Elke release, sprint of hotfix is een risico, ook met de beste bedoelingen.
Onafhankelijk, door een externe partij. Een slager die zijn eigen vlees keurt: dat wil je als klant liever niet. Daarom voert een externe partij de pentest uit.
Ook als wij je software niet hebben gebouwd. Je hoeft geen klant van BOLD te zijn. Of het een SaaS-oplossing, mobiele app of de backend van een bestelportaal is: als het online staat, kunnen we het testen.
Wat je krijgt. Een volledig rapport met concreet advies, direct inzicht in wat nu opgelost moet worden, transparantie naar je klanten en input voor je developers.
Laat je ook software bouwen? Bekijk dan hoe wij webapplicaties laten maken of een app laten maken. Draait je huidige systeem vast? Lees over software nabouwen.
Insights
Softwareleverancier of partner: het echte verschil
Eerst de strategie op orde, dan de techniek
5 tips om jouw bedrijfsproces te optimaliseren
Veelgestelde vragen over een pentest
Weten waar je kwetsbaar bent is de eerste stap
"Een onafhankelijke test laat zien wat een aanvaller kan vinden. Je krijgt een rapport met alle bevindingen en concreet advies om ze op te lossen."
Jarno - CEO
Wat is de OWASP Top 10?
De OWASP Top 10 is een lijst van de meest voorkomende en meest misbruikte beveiligingsrisico's voor webapplicaties. Hij vormt een vast onderdeel van elke pentest.
Wat krijg ik na afloop van een pentest?
Een volledig rapport met bevindingen en concreet advies, inzicht in wat direct opgelost moet worden en input voor je develop
Waarom moet een pentest onafhankelijk zijn?
Wie zijn eigen security controleert, ziet de eigen blinde vlekken niet. Daarom wordt de pentest uitgevoerd door een externe partij.
Kan een pentest ook op software die jullie niet hebben gebouwd?
Ja. Je hoeft geen klant van BOLD te zijn. Wat online staat, kunnen we testen, zoals een SaaS-oplossing, mobiele app of de backend van een bestelportaal.
Wat wordt er getest?
ebapplicaties en API's, authenticatie en autorisatie, serverconfiguraties en hostingomgevingen, de OWASP Top 10 en business logic flaws.
Hoe vaak moet je een pentest laten uitvoeren?
Dat hangt af van je ontwikkelsnelheid. Wij adviseren een pentest bij elke grote release of nieuwe functionaliteit, periodiek (bijvoorbeeld maandelijks of per kwartaal) en bij compliance-eisen of certificeringstrajecten.
Wat kost een pentest?
De prijs verschilt per situatie, omdat de ene applicatie eenvoudiger te testen is dan de andere. Pentesten bij BOLD beginnen vanaf € 235 exclusief btw.
Wat is een pentest?
Een pentest is een gecontroleerde aanval op een applicatie of systeem om kwetsbaarheden te vinden voordat een kwaadwillende dat doet. Het resultaat is een rapport met bevindingen en advies.
Weet je zeker dat je software veilig is?
Een pentest is als een APK voor je software: je weet zeker dat de remmen werken. Plan 15 minuten in en vertel wat je wilt laten testen. Dan bepalen we samen de scope.
